

Una lista de verificación de continuidad del negocio para plataformas de colaboración visual debe comprobar algo más que la disponibilidad. Antes de contratar o renovar, confirma seis aspectos: criticidad para el negocio, compromisos de servicio, capacidad de recuperación, identidad y auditoría, gobernanza de datos y una alternativa probada para cuando la plataforma o una dependencia no estén disponibles.
Incluye a TI, seguridad, compras, cumplimiento y responsables del espacio de trabajo en la revisión. Acordad qué trabajo crítico admite la plataforma y qué evidencias necesita cada equipo antes de aprobarla.
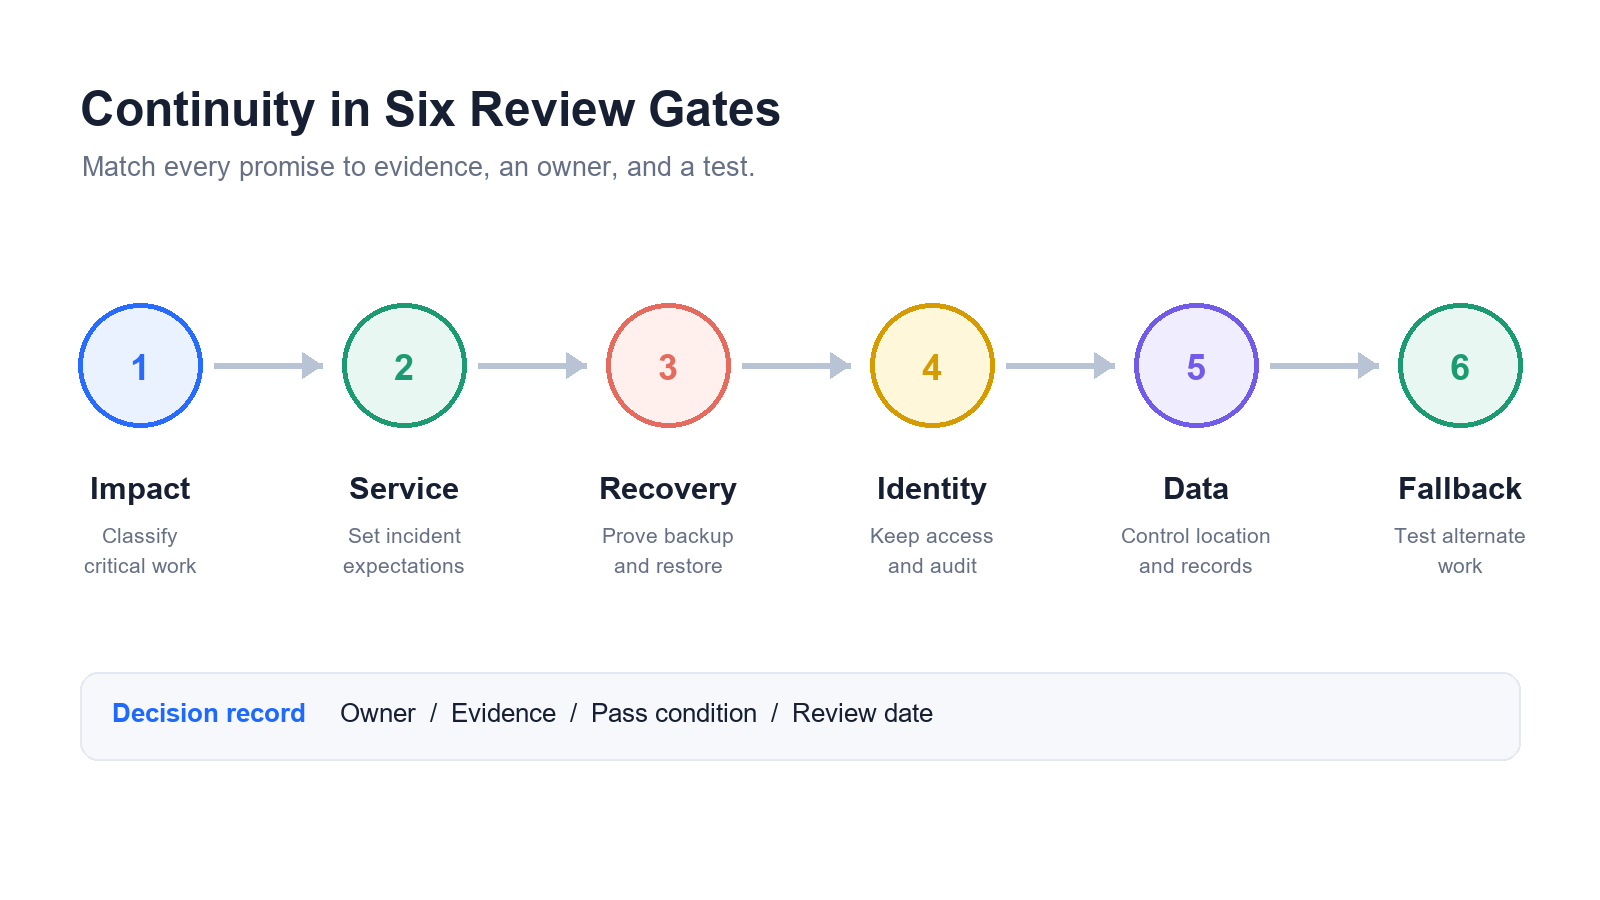
Empieza por el impacto en el negocio, no por las funciones
Una pizarra se convierte en una dependencia de continuidad cuando contiene trabajo, decisiones o evidencias que no pueden recrearse rápidamente en otro lugar. Clasifica la plataforma por el proceso de negocio al que da soporte, no por la categoría del producto que aparece en una factura.
| Pregunta | Qué inventariar | Evidencias que conservar |
|---|---|---|
| ¿Qué trabajo se realiza allí? | Talleres, decisiones de producto, mapas de servicios, investigación, planificación y datos de clientes o sujetos a regulación | Responsable del proceso, lista de pizarras y entregable posterior |
| ¿Qué impacto tendría una pérdida? | Incumplimiento de plazos, pérdida del contexto de una decisión, divulgación de datos, incumplimiento normativo o bloqueo del trabajo de un cliente | Análisis de impacto empresarial y nivel de criticidad |
| ¿Qué debe restaurarse? | Objetos, texto, imágenes, comentarios, enlaces, adjuntos, permisos, plantillas, historial y exportaciones | Inventario de pizarras representativas y criterios de aceptación de la restauración |
| ¿Quién puede aprobar la recuperación? | Responsable del negocio, responsable de TI/SaaS, seguridad, asesoría jurídica, comunicación y contactos del proveedor | Responsables principales y suplentes identificados |
Aplica un nivel de revisión más exigente a las pizarras que contengan datos regulados, decisiones ejecutivas, trabajo activo de clientes o el único registro de una decisión de proyecto. Un taller terminado que se ha exportado y guardado en el sistema de registro puede necesitar un control de continuidad distinto al de una pizarra activa que un equipo distribuido utiliza a diario.
Define MTD, RTO y RPO para el flujo de trabajo real
Los objetivos de recuperación deben partir del impacto empresarial, no de la página comercial de un proveedor. NIST describe la planificación de contingencias como planes, procedimientos y medidas técnicas coordinados para recuperar sistemas, operaciones y datos, incluido el uso de equipos alternativos y procesos manuales de corta duración cuando corresponda. Consulta la introducción de NIST a la planificación de contingencias para conocer ese marco.
| Término | Significado en lenguaje sencillo | Ejemplo en colaboración visual |
|---|---|---|
| Tiempo máximo de inactividad tolerable (MTD) | La interrupción más larga que el proceso de negocio puede soportar antes de que el impacto resulte inaceptable | Un taller de lanzamiento debe reanudarse en un día laborable porque la decisión bloquea una publicación |
| Objetivo de tiempo de recuperación (RTO) | Tiempo objetivo para restablecer un servicio aceptable o una solución alternativa | Los usuarios pueden acceder a una pizarra utilizable o a una exportación de solo lectura en un plazo de cuatro horas |
| Objetivo de punto de recuperación (RPO) | Periodo máximo de datos cuya pérdida se considera aceptable | En una pizarra de planificación activa no se pueden perder más de 30 minutos de ediciones |
| Nivel de servicio de recuperación | Qué se comprometen a hacer el proveedor y el cliente, respectivamente, y cómo se mide el éxito | Restaurar, validar permisos, notificar a los responsables y registrar el incidente dentro de los plazos definidos |
Separa el objetivo de la plataforma del objetivo del proceso. Un proveedor puede restaurar el servicio en dos horas, pero tu equipo aún podría no trabajar si el proveedor de identidad, una integración o la exportación de la pizarra no están disponibles. Registra las dependencias y prueba todo el recorrido del usuario.
Revisa el SLA y el proceso de gestión de incidentes
El porcentaje de disponibilidad es solo una parte de la continuidad. Pregunta qué cubre el SLA, cómo se mide la inactividad, qué componentes quedan excluidos y si los créditos de servicio son la única compensación. Una revisión sólida conecta el contrato con una respuesta operativa.
- ¿Cubre el SLA el espacio de trabajo, las API, el almacenamiento de archivos, el contenido incrustado, las integraciones y las dependencias de autenticación?
- ¿Están definidos el mantenimiento programado, los eventos regionales, la fuerza mayor y los incidentes causados por el cliente?
- ¿Qué niveles de gravedad activan una notificación al cliente y por qué canales independientes del servicio se envía?
- ¿Con qué rapidez proporcionará el proveedor actualizaciones de estado, un informe del incidente y un análisis de la causa raíz?
- ¿Los objetivos RTO/RPO son contractuales, objetivos de servicio documentados o solo metas internas del proveedor?
- ¿Puede el cliente escalar un incidente crítico para el negocio a un equipo de soporte o de cuenta identificado?
- ¿Se anuncian con antelación suficiente los cambios previstos, la retirada de API, los cambios de región y los cambios importantes de subencargados para poder probarlos?
Guarda en el registro de continuidad la URL de la página de estado, la vía de contacto para incidentes, la matriz de escalado, el calendario de mantenimiento y el último informe posterior a un incidente. La página pública de confianza de un proveedor es una evidencia útil, pero no debe sustituir al texto contractual para un proceso crítico.
Demuestra la copia y la restauración bajo el modelo de responsabilidad compartida
No des por hecho que la copia de seguridad de la infraestructura de un proveedor está bajo control del cliente. La guía de responsabilidad compartida de Cloud Security Alliance advierte de que los proveedores SaaS pueden proteger sus propios equipos sin proporcionar una copia completa de los datos del cliente que pueda restaurarse en su entorno. Deja por escrito el límite entre el proveedor, el administrador SaaS, tu servicio de copias y el responsable del negocio.
| Control | Pregunta al proveedor | Prueba o evidencia | Responsable del cliente |
|---|---|---|---|
| Alcance de la copia | ¿Se incluyen los objetos de la pizarra, comentarios, adjuntos, enlaces, permisos, plantillas e historial? | Mapa de datos, muestra de exportación y documentación de las copias | Responsable de SaaS |
| Frecuencia de las copias | ¿Con qué frecuencia se realizan copias o instantáneas y cuál es el RPO real? | Política fechada o declaración contractual | TI / responsable de proveedores |
| Aislamiento | ¿Puede una cuenta de administrador comprometida borrar a la vez los datos de producción y las copias? | Evidencias de separación por rol, cuenta o región, o de copia inmutable | Seguridad |
| Granularidad de la restauración | ¿Puede el equipo restaurar una pizarra, un espacio de trabajo o únicamente todo el entorno del cliente? | Demostración de restauración en un espacio que no sea de producción | Administrador del espacio de trabajo |
| Fidelidad de la restauración | ¿Siguen siendo utilizables la distribución, los conectores, los comentarios, los enlaces, el historial y los permisos después de restaurar? | Prueba de aceptación de una pizarra representativa | Responsable del negocio |
| Conservación y eliminación | ¿Cuánto tiempo se conservan las pizarras eliminadas y las copias, y cómo modifican las retenciones legales el proceso de eliminación? | Calendario de conservación, acuerdo de tratamiento de datos (DPA) y respuesta jurídica | Asesoría jurídica / cumplimiento |
La prueba de restauración debe usar una pizarra sencilla, una pizarra de taller densa y otra con las integraciones más importantes del equipo. Registra el tiempo transcurrido, los objetos que faltan, los cambios visuales, la reparación de permisos, los comentarios, los enlaces y la persona que aceptó el resultado. Una respuesta correcta de la API no demuestra que la recuperación sea utilizable.
Comprueba la identidad, el acceso y la capacidad de auditoría
La continuidad falla cuando los usuarios no pueden autenticarse, los administradores no pueden recuperar el acceso o nadie puede demostrar qué ocurrió. Incluye el proveedor de identidad y la vía de acceso de emergencia en el alcance de la prueba.
- Inicio de sesión único (SSO): Confirma el protocolo admitido, la verificación de dominio, el comportamiento del inicio de sesión y qué ocurre cuando el proveedor de identidad no está disponible.
- SCIM o automatización del ciclo de vida: Prueba las altas, los cambios y las bajas de usuarios, incluida la transferencia de propiedad de las pizarras de un empleado que deja la organización.
- MFA y acceso de emergencia: Mantén una vía protegida de acceso administrativo de emergencia, con un procedimiento de rotación y aprobación.
- Control de acceso basado en roles (RBAC): Prueba por separado ver, editar, comentar, compartir, exportar, duplicar, restaurar y eliminar. Las etiquetas como «editor» no bastan.
- Colaboración externa: Prueba los invitados, los enlaces públicos, las restricciones de dominio, el vencimiento de enlaces y la posibilidad de revocar el acceso durante un incidente.
- Registros de auditoría: Confirma la cobertura, la conservación, el formato de exportación, las marcas de tiempo, la identidad de quien actúa y el envío al proceso de supervisión o al SIEM.
La lista de requisitos de integración de una pizarra sirve como complemento para convertir estos controles en responsables identificados, evidencias y pruebas de concepto (POC).
Valida la residencia de datos, la conservación y la retención legal
La residencia de datos no equivale a su soberanía, y la ubicación principal de almacenamiento no tiene por qué ser la de las copias, los registros, el acceso de soporte, la analítica o los subencargados. Pide el alcance completo del flujo de datos antes de aprobar una plataforma.
| Área | Preguntas para compras y asesoría jurídica | Evidencia |
|---|---|---|
| Categorías de datos | ¿Dónde se procesan las pizarras, comentarios, archivos, miniaturas, registros, metadatos, exportaciones y copias? | Diagrama de flujo de datos y DPA |
| Región y transferencia | ¿Puede el cliente seleccionar una región? ¿Pueden soporte o los subencargados acceder a los datos desde otra jurisdicción? | Condiciones de región, lista de subencargados y mecanismo de transferencia |
| Conservación | ¿Cuáles son los periodos predeterminados y configurables de conservación para pizarras activas, eliminadas y archivadas? | Política de conservación y configuración de administración |
| Retención legal | ¿Puede la organización preservar una pizarra y sus registros asociados sin inmovilizar todo el entorno del cliente? | Procedimiento de retención legal y prueba de exportación |
| Eliminación | ¿Qué significa eliminar para las réplicas, copias de seguridad, cachés y copias de soporte? | Declaración, certificado de eliminación o respuesta contractual |
| Solicitudes de acceso | ¿Quién responde a las solicitudes de los interesados, reguladores, procesos de exhibición de pruebas o autoridades? | Proceso de respuesta y persona de contacto responsable |
La sección de preguntas frecuentes sobre seguridad y cumplimiento de Miro y su guía de residencia de datos muestran por qué importa el alcance: la documentación citada indica residencia en la UE en todos los planes y limita las regiones de Estados Unidos, Australia y Japón a Enterprise. También identifica datos de integraciones de terceros y ciertas rutas de procesamiento que pueden quedar fuera de la región seleccionada. Comprueba las condiciones vigentes para la configuración de tu espacio de trabajo y tu contrato, y conserva la fuente y la fecha en el registro de revisión.
Mapea las integraciones y diseña un modo degradado
Una plataforma de colaboración visual rara vez funciona sola. Mapea identidad, almacenamiento, reuniones, mensajería, gestión de proyectos, sistemas documentales, API, contenido incrustado, webhooks y analítica. Para cada dependencia, registra si la pizarra sigue siendo legible, editable, exportable o queda inaccesible cuando esa dependencia falla.
| Escenario de fallo | Alternativa mínima | Responsable y prueba |
|---|---|---|
| Interrupción del servicio de pizarra | Exportación guardada o referencia de solo lectura, junto con un formato de taller alternativo aprobado | El responsable del espacio de trabajo realiza un ejercicio de mesa |
| Interrupción del proveedor de identidad | Cuenta de emergencia protegida y vía de comunicación independiente del servicio | Seguridad prueba el acceso sin el SSO habitual |
| Fallo de integración o API | Exportación/importación manual o traspaso documentado al sistema de registro | El responsable de integración ejecuta el guion de tareas |
| Interrupción regional de la red | Red o región alternativa aprobada, o procedimiento con una referencia sin conexión | TI valida la ruta y las restricciones legales |
| Incidente de seguridad del proveedor | Contacto para incidentes, conservación de evidencias, revisión de accesos y plan de comunicación | Seguridad y asesoría jurídica realizan un ejercicio de mesa |
Define una única fuente de verdad durante el modo degradado. Si las personas actualizan a la vez una captura, un PDF y una pizarra restaurada, la recuperación genera decisiones contradictorias. La alternativa debe conservar el registro de decisiones y dejar explícito cómo se devuelve el trabajo a la plataforma.
Revisa los riesgos del proveedor y de los cambios de producto
La continuidad del negocio incluye cambios que no son interrupciones. Una adquisición, un cambio de precios, un nuevo subencargado, una migración de región, la retirada de una API, un cambio de proveedor de IA o la retirada de un plan pueden volver inadecuado un control o flujo existente.
- Exige avisos sobre cambios de propiedad, modificaciones importantes del servicio, cambios de región y nuevos subencargados.
- Registra las fechas de renovación, los plazos de preaviso, las condiciones de devolución de datos, los plazos de eliminación y la ayuda disponible al terminar el contrato.
- Conserva una exportación actual y una ruta probada para interpretarla fuera del editor del proveedor.
- Revisa si el contrato permite auditorías, solicitudes de evidencias, informes de incidentes y la conservación legalmente exigida.
- Haz seguimiento de los cambios de producto que afecten a permisos, autenticación, integraciones, exportaciones o historial de pizarras.
- Asigna un responsable para decidir si quedarse, corregir, pilotar, dividir el uso o salir cuando cambie la situación del proveedor.
Utiliza la lista de verificación de dependencia del proveedor de pizarras online para la parte de portabilidad y salida de esta revisión. La continuidad y la preparación para salir están relacionadas: una plataforma cuyos datos no puedan exportarse o interpretarse no puede recuperarse de manera independiente durante una incidencia prolongada del proveedor.
Realiza una revisión de continuidad de 30 días
Una revisión basada solo en documentos puede pasar por alto los modos de fallo relevantes. Usa cuatro semanas para convertir las afirmaciones en evidencias sin interrumpir el trabajo activo.
| Semana | Actividad | Resultado | Condición para avanzar |
|---|---|---|---|
| Semana 1: inventario | Clasifica pizarras, datos, usuarios, integraciones, responsables y flujos críticos | Niveles de criticidad, mapa de dependencias y hoja RTO/RPO/MTD | Los responsables del negocio y técnicos aprueban el alcance |
| Semana 2: evidencias | Solicita evidencias de SLA, recuperación ante desastres, copias, residencia, identidad, auditoría, DPA, subencargados y contrato | Matriz de evidencias del proveedor con fechas de las fuentes y excepciones | Cada requisito imprescindible tiene evidencia o un riesgo abierto |
| Semana 3: pruebas | Restaura pizarras representativas, prueba accesos y exportaciones y simula una interrupción y un fallo del proveedor de identidad | Registro de pruebas, lista de reparaciones, tiempos, capturas y decisión de aceptación | La recuperación cumple los criterios de aprobación definidos por el negocio |
| Semana 4: ejercicio | Realiza un ejercicio de mesa con negocio, TI, seguridad, asesoría jurídica, comunicación y contactos del proveedor | Manual operativo, instrucciones alternativas, árbol de escalado y responsables de corrección | El patrocinador acepta el riesgo residual y la frecuencia de revisión |
Vuelve a probar después de cualquier cambio relevante de producto, contrato, identidad, integración, región o propiedad. Un plan de continuidad que nunca se ha ejercitado es un supuesto, no una evidencia.
Lista de continuidad del negocio para copiar
Usa esta lista compacta en las revisiones de compras o renovación. Marca cada elemento como Aprobado, Fallido, Excepción o No probado; no trates «No probado» como «Aprobado».
| Control | Condición de aprobación | Evidencia / fuente | Responsable | Fecha de revisión |
|---|---|---|---|---|
| Criticidad | Se documentan el proceso de negocio, el impacto, el MTD y el alcance de las pizarras | Análisis de impacto empresarial (BIA) e inventario de pizarras | Responsable del negocio | Introducir |
| RTO / RPO | Los objetivos se ajustan al flujo y están respaldados por una prueba o un contrato | Hoja de objetivos y registro de pruebas | Responsable de TI / SaaS | Introducir |
| SLA | Se comprenden la cobertura, las exclusiones, la notificación, el escalado y las compensaciones | SLA, plan de soporte e historial de estado | Compras | Introducir |
| Copia de seguridad | El alcance, la frecuencia, el aislamiento, la conservación y la responsabilidad del cliente son explícitos | Política de copias y matriz de responsabilidades | Seguridad | Introducir |
| Restauración | Las pizarras representativas se restauran con fidelidad y acceso aceptables | Informe de restauración y registro de aceptación | Responsable del espacio de trabajo | Introducir |
| Identidad | Se prueban SSO, ciclo de vida, MFA, acceso de emergencia, invitados y revocación | Configuración y prueba de acceso | Responsable de gestión de identidades y accesos (IAM) | Introducir |
| Auditoría | Los eventos necesarios se conservan, se pueden exportar y se supervisan | Muestra de registros y ruta al SIEM | Operaciones de seguridad | Introducir |
| Residencia | Almacenamiento, copias, acceso de soporte y subencargados cumplen las obligaciones | DPA, mapa de flujo de datos y lista de subencargados | Privacidad / asesoría jurídica | Introducir |
| Retención legal | Las pizarras y los registros necesarios pueden preservarse y aportarse | Procedimiento de retención y prueba de exportación | Asesoría jurídica | Introducir |
| Alternativa operativa | Las personas saben continuar el trabajo crítico durante una interrupción o un fallo del proveedor de identidad | Manual operativo y resultado del ejercicio de mesa | Responsable de continuidad del negocio (BCM) | Introducir |
| Cambio del proveedor | Existen preavisos, renovación, salida, portabilidad y desencadenantes de revisión de cambios | Contrato y lista de salida | Responsable de proveedores | Introducir |
| Ejercicio | La continuidad se vuelve a probar tras cambios relevantes y con la frecuencia elegida | Informe del ejercicio y registro de correcciones | Patrocinador ejecutivo | Introducir |
Cómo encaja Boardmix en la evaluación
Cuando Boardmix sea una de las plataformas revisadas, evalúalo con el mismo estándar de evidencia que cualquier otro candidato: define el flujo crítico, mapea los datos y dependencias, prueba el acceso y la exportación, restaura una pizarra representativa y registra los riesgos sin resolver. La guía de seguridad de datos de pizarras online aborda las preguntas de arquitectura y seguridad; la lista de requisitos de integración proporciona una estructura para solicitudes de propuestas (RFP) y pruebas de concepto (POC); la guía de despliegue privado aborda las preguntas de infraestructura y gobernanza.
No apruebes un proveedor solo porque una lista esté completa sobre el papel. Aprueba la configuración y el flujo que hayan superado las propias pruebas de recuperación, acceso, gobernanza y alternativa del equipo.
Preguntas frecuentes sobre la lista de continuidad del negocio
¿Una plataforma de pizarras forma realmente parte de la continuidad del negocio?
Sí, cuando un proceso de negocio depende de las pizarras, decisiones, adjuntos o accesos colaborativos almacenados allí. Clasifica la plataforma por su impacto y recuperabilidad, no por la palabra «pizarra» en el nombre del producto.
¿La copia de un proveedor SaaS protege mis pizarras?
No necesariamente. Confirma qué se copia, cómo se aísla, si puedes solicitar una restauración de tu entorno, cuántos datos pueden perderse y si la pizarra restaurada sigue siendo utilizable. Conserva exportaciones controladas por el cliente cuando el proceso requiera una recuperación independiente.
¿Qué RTO y RPO debe tener una pizarra online?
No existe una cifra universal. Define los objetivos a partir del proceso de negocio, el tiempo máximo de inactividad tolerable, la cantidad de trabajo que puede recrearse y el coste de una solución alternativa. Una pizarra de lanzamiento activa puede necesitar objetivos más estrictos que un taller archivado.
¿Debe incluirse la retención legal en una lista de continuidad?
Sí, cuando las pizarras contienen decisiones, datos regulados o registros que pueden tener que aportarse como pruebas. Confirma cómo una retención conserva contenido, comentarios, adjuntos y metadatos respetando los requisitos de eliminación y privacidad.
¿Con qué frecuencia debe probarse la lista?
Revísala al menos en cada renovación y después de un cambio relevante. Ejercita la ruta de recuperación y alternativa con la frecuencia que requiera el proceso de negocio y cierra las acciones de corrección de cada ejercicio.